KRITIS-Schutz 2026: Pflichten für Betreiber kritischer Anlagen
KRITIS-Schutz ruht seit 2026 auf zwei Gesetzen: Das KRITIS-Dachgesetz regelt seit dem 17. März 2026 die physische Resilienz kritischer Anlagen, das BSI-Gesetz in der Fassung des N
KRITIS-Schutz bedeutet für Betreiber kritischer Infrastrukturen seit 2026 zwei getrennte Pflichtenkataloge: das KRITIS-Dachgesetz für den physischen Schutz und das BSI-Gesetz für die Cybersicherheit. Das KRITIS-Dachgesetz ist seit dem 17. März 2026 in Kraft. Es verlangt Registrierung, Risikoanalyse, Resilienzplan, Meldung von Vorfällen binnen 24 Stunden und eine Umsetzungspflicht der Geschäftsleitung. Die meisten dieser Pflichten greifen aber erst, wenn eine Rechtsverordnung festlegt, welche Anlagen kritisch sind. Diese Verordnung war Ende September 2026 noch nicht in Kraft. Die Cyberpflichten aus dem NIS-2-Umsetzungsgesetz gelten dagegen schon seit dem 6. Dezember 2025, ohne Übergangsfrist.
Kritische Infrastrukturen sind Einrichtungen, deren Ausfall die Versorgung der Bevölkerung oder die öffentliche Sicherheit erheblich gefährden würde. Strom, Trinkwasser, Krankenhäuser, Bahn, Zahlungsverkehr und Abfallentsorgung gehören dazu. Lange war ihr Schutz vor allem ein Thema der IT-Sicherheit. Seit 2026 regelt der Gesetzgeber auch den physischen Schutz ausdrücklich und bundeseinheitlich.
Das „Dachgesetz zur Stärkung der physischen Resilienz kritischer Anlagen“ (KRITISDachG) setzt die EU-Richtlinie 2022/2557 über die Resilienz kritischer Einrichtungen um, kurz CER-Richtlinie. Es verfolgt einen All-Gefahren-Ansatz. Gemeint sind Naturgefahren, technisches Versagen, menschliches Fehlverhalten, Sabotage und Terror. Resilienz definiert das Gesetz in § 2 Nummer 5 als Fähigkeit, einen Vorfall zu verhindern, sich zu schützen, ihn abzuwehren, die Folgen zu begrenzen und sich davon zu erholen.
Das Gesetz gilt nach § 4 Absatz 1 für Betreiber kritischer Anlagen in zehn Sektoren: Energie, Transport und Verkehr, Finanzwesen, Sozialversicherung und Grundsicherung für Arbeitsuchende, Gesundheitswesen, Wasser, Ernährung, Informationstechnik und Telekommunikation, Weltraum sowie Siedlungsabfallentsorgung. Für einige Bereiche gelten Ausnahmen. So sind Finanzunternehmen unter der EU-Verordnung DORA und Betreiber im Sektor Informationstechnik und Telekommunikation von den Resilienzpflichten der §§ 12 bis 16, 18 und 20 ausgenommen, weil für sie Spezialregeln greifen.
Die digitale Seite regelt das BSI-Gesetz (BSIG), das durch das NIS-2-Umsetzungsgesetz grundlegend neu gefasst wurde. Software und IT-Dienste, die nicht unmittelbar physische Prozesse steuern oder überwachen, fallen nach § 2 Nummer 2 KRITISDachG ausschließlich unter das BSIG. Betreiber kritischer Anlagen gelten nach § 28 Absatz 1 BSIG automatisch als „besonders wichtige Einrichtungen“. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) formuliert es knapp: Alle KRITIS-Betreiber sind besonders wichtige Einrichtungen, aber nicht jede besonders wichtige Einrichtung ist ein KRITIS-Betreiber.
Für den physischen Schutz ist das Bundesamt für Bevölkerungsschutz und Katastrophenhilfe (BBK) die zentrale Anlaufstelle. Es führt die Registrierung und das Meldewesen. Die Fachaufsicht liegt je nach Sektor bei weiteren Behörden. Für Strom, Gas, Wasserstoff und öffentliche Telekommunikationsnetze ist das zum Beispiel die Bundesnetzagentur (§ 3 Absatz 2 KRITISDachG). Die Länder mussten dem BBK spätestens einen Monat nach dem 17. März 2026 je eine zentrale Landesbehörde benennen. Für die Cybersicherheit bleibt das BSI zuständig. Meldungen laufen über eine gemeinsame Meldestelle von BSI und BBK.
Die Gesetzgebung verlief in zwei Schritten. Zuerst kam die Cybersicherheit, dann der physische Schutz. Für Betreiber entscheidend ist der Unterschied zwischen Inkrafttreten und Anwendbarkeit: Das KRITIS-Dachgesetz gilt, seine Kernpflichten laufen aber erst an, wenn feststeht, welche Anlagen kritisch sind.
| Datum | Ereignis | Fundstelle |
|---|---|---|
| 13.11.2025 / 21.11.2025 | NIS-2-Umsetzungsgesetz: Beschluss Bundestag / Bundesrat | BSI, FAQ zu NIS-2 |
| 06.12.2025 | Inkrafttreten NIS-2-Umsetzungsgesetz, neues BSIG (verkündet am 05.12.2025) | BGBl. 2025 I Nr. 301 |
| 29.01.2026 | Bundestag beschließt KRITIS-Dachgesetz in der Fassung des Innenausschusses | Drucksache 21/3906 |
| 06.03.2026 | Bundesrat stimmt zu (1062. Sitzung, TOP 2) | Drucksache 81/26 |
| 16.03.2026 | Verkündung des KRITIS-Dachgesetzes (Gesetz vom 11.03.2026) | BGBl. 2026 I Nr. 66 |
| 17.03.2026 | Inkrafttreten des KRITIS-Dachgesetzes | Artikel 11 Absatz 1 |
| 29.07.2026 | Änderung: Registrierung und Muster für Resilienzpläne an die Rechtsverordnung gekoppelt | BGBl. 2026 I Nr. 221, Artikel 8 |
| offen | Rechtsverordnung zur Bestimmung kritischer Anlagen (§ 4 Abs. 3, § 5 Abs. 1) | laut BBK in Erarbeitung |
| 01.01.2030 | Inkrafttreten von § 14 Absatz 3 bis 5 KRITISDachG | Artikel 11 Absatz 2 |
Die Änderung vom Juli 2026 ist für die Planung wichtig. Die ursprüngliche Fassung nannte feste Termine. Seit dem 29. Juli 2026 hängen die Registrierungsfrist und die Bereitstellung der Muster für Resilienzpläne an der noch ausstehenden Rechtsverordnung. Das BBK schreibt in seinen FAQ ausdrücklich: Zurzeit besteht noch keine Registrierungspflicht nach dem KRITIS-Dachgesetz, weil sich die Verordnung „noch in Erarbeitung und Abstimmung“ befindet. Eine Meldepflicht nach dem Dachgesetz besteht deshalb ebenfalls noch nicht. Ein Termin für die Verordnung war bei Redaktionsschluss nicht öffentlich bekannt.
Bis dahin gilt die bisherige BSI-Kritisverordnung weiter. Sie tritt nach ihrem § 12 erst mit Inkrafttreten der neuen Rechtsverordnung außer Kraft. Wer heute nach der BSI-Kritisverordnung als KRITIS-Betreiber registriert ist, bleibt es auch nach neuem Recht. Das bestätigt das BSI in seinen FAQ zu NIS-2.
Gut zu wissen: „Noch keine Registrierungspflicht“ heißt nicht „noch keine Pflichten“. Die Cyberpflichten aus dem BSIG gelten für KRITIS-Betreiber bereits seit dem 6. Dezember 2025. Und sobald die Rechtsverordnung in Kraft ist, laufen die Fristen des Dachgesetzes automatisch an. Das BBK empfiehlt, sich schon jetzt mit der Steigerung der Resilienz zu befassen.
Ob eine Anlage kritisch ist, entscheidet ihr Versorgungsgrad. Das KRITIS-Dachgesetz legt in § 5 Absatz 2 einen Regelwert fest: grundsätzlich 500.000 von einer Anlage zu versorgende Einwohner. Die genauen Anlagenkategorien und Schwellenwerte je Sektor bestimmt das Bundesministerium des Innern per Rechtsverordnung. Dabei zählen neben der Einwohnerzahl auch die Abhängigkeit anderer Sektoren, der Marktanteil, das betroffene Gebiet und verfügbare Alternativen.
Das Ministerium kann eine Anlage außerdem im Einzelfall als kritisch einstufen, auch wenn sie den Schwellenwert nicht erreicht (§ 5 Absatz 3). Umgekehrt ist auch eine Feststellung möglich, dass eine Anlage trotz Schwellenwert nicht kritisch ist. Das BBK teilt dem Betreiber das Ergebnis schriftlich oder elektronisch mit.
Das BSI erklärt die Logik am Sektor Wasser. Es geht von 44 Kubikmetern Trinkwasser pro Person und Jahr aus. Bei 500.000 Personen ergibt das einen Schwellenwert von 22 Millionen Kubikmetern pro Jahr für eine Trinkwasseranlage. Eine Stadt mit 600.000 Einwohnern, die über zwei Wasserwerke mit je 13,2 Millionen Kubikmetern versorgt wird, hat in diesem Rechenbeispiel keine kritische Anlage. Jedes Werk liegt für sich unter der Schwelle.
Zum Stichtag 30. Juni 2026 waren beim BSI 1.231 Betreiber mit 2.180 kritischen Anlagen registriert. Diese Zahlen beruhen noch auf der BSI-Kritisverordnung. In Deutschland werden Anlagen registriert, nicht Unternehmen. Ein Betreiber kann deshalb mehrere Anlagen in mehreren Sektoren führen. Das Diagramm zeigt, wie sich die Anlagen verteilen.
Der Energiesektor führt mit 552 Anlagen von 339 Betreibern. Das BSI weist ihm eine Sonderrolle zu, weil alle anderen Sektoren von Energie abhängen. Auf den Plätzen folgen die Siedlungsabfallentsorgung mit 377 und das Gesundheitswesen mit 356 Anlagen. Im Gesundheitswesen sind viele Betreiber lokal verortet, etwa einzelne Krankenhäuser. Bahn- und Telekommunikationsnetze dagegen sind über Landesgrenzen hinweg vernetzt.
Für den Sektor Weltraum sind in der BSI-Kritisverordnung noch keine Anlagenkategorien definiert. Mit der neuen Rechtsverordnung kann sich der Kreis der Betreiber deshalb verschieben. Die Cyberpflichten erfassen ohnehin einen deutlich größeren Kreis: Nach Angaben des BSI gelten die NIS-2-Pflichten für rund 29.500 Unternehmen und Institutionen der Bundesverwaltung.
Wir stehen für alle Anliegen zur Verfügung und freuen uns darauf, Sie beraten zu dürfen. Kontaktieren Sie uns gerne - per Anruf, Mail, oder Kontaktformular.
Das Dachgesetz staffelt die Pflichten zeitlich. Der Startpunkt ist immer die Einstufung als kritische Anlage. Ab dann laufen feste Fristen, die § 8 Absatz 7 an die Registrierung koppelt.
Betreiber müssen ihre Anlage spätestens drei Monate, nachdem sie als kritisch gilt, beim BBK registrieren. Das geschieht über eine gemeinsame Registrierungsmöglichkeit von BSI und BBK. Anzugeben sind unter anderem Name, Rechtsform, Kontaktdaten, Standort, Versorgungsgebiet, Sektor, kritische Dienstleistung, öffentliche IP-Adressbereiche und eine Kontaktstelle. Ändern sich Angaben, sind sie spätestens binnen zwei Wochen zu melden. Die Werte zum Versorgungsgrad werden einmal jährlich aktualisiert. Registriert ein Betreiber nicht, kann das BBK die Registrierung nach Anhörung selbst vornehmen.
Neun Monate nach der Registrierung muss die erste betreibereigene Risikoanalyse vorliegen. Danach ist sie bei Bedarf, mindestens aber alle vier Jahre zu wiederholen. Grundlage sind die nationalen Risikoanalysen des Staates. Das BBK übermittelt wesentliche Elemente daraus nach der Registrierung. Zu berücksichtigen sind auch Abhängigkeiten von anderen Sektoren und von Nachbarstaaten.
Zehn Monate nach der Registrierung müssen die Resilienzmaßnahmen stehen. Sie verfolgen vier Ziele: Vorfälle verhindern, einen angemessenen physischen Schutz von Liegenschaften und Anlagen gewährleisten, auf Vorfälle reagieren und die kritische Dienstleistung zügig wiederherstellen. Die Maßnahmen müssen verhältnismäßig sein. Aufwand und Risiko werden gegeneinander abgewogen, die Leistungsfähigkeit des Betreibers zählt mit. Alle Maßnahmen sind in einem Resilienzplan darzustellen, der auf die Risikoanalyse Bezug nimmt und nach jeder neuen Analyse aktualisiert wird.
Die zuständige Behörde kann den Resilienzplan anfordern, Audits verlangen und vor Ort prüfen. Dazu darf sie Geschäfts- und Betriebsräume während der üblichen Betriebszeiten betreten. Die Auswahl der geprüften Betreiber folgt einem risikobasierten Ansatz. Bei Mängeln kann die Behörde einen Mängelbeseitigungsplan mit Frist anordnen. Für Strom, Gas und Wasserstoff gilt stattdessen § 5f des Energiewirtschaftsgesetzes mit Nachweis gegenüber der Bundesnetzagentur.
Vorfälle, die die kritische Dienstleistung erheblich beeinträchtigen oder beeinträchtigen könnten, sind unverzüglich, spätestens 24 Stunden nach Kenntnis zu melden. Spätestens einen Monat nach Kenntnis folgt ein ausführlicher Bericht. Die Meldung nennt Zahl und Anteil der Betroffenen, die Dauer und das betroffene Gebiet. Die Geschäftsleitung muss die Resilienzmaßnahmen umsetzen und ihre Umsetzung organisatorisch sicherstellen. Verletzt sie diese Pflicht, haftet sie der Einrichtung nach den Regeln des Gesellschaftsrechts.
Das Gesetz staffelt die Geldbußen. Bis zu einer Million Euro drohen bei Verstößen gegen eine vollziehbare Anordnung zur Klärung der Registrierung. Bis zu 500.000 Euro drohen, wenn Auditergebnisse nicht oder falsch übermittelt werden, bis zu 200.000 Euro bei Verstößen gegen Anordnungen zu Nachweisen und Mängelbeseitigung. In den übrigen Fällen, etwa bei verspäteter Registrierung, sind es bis zu 100.000 Euro.
Während das Dachgesetz auf seine Verordnung wartet, gelten die Cyberpflichten bereits. Das NIS-2-Umsetzungsgesetz sieht laut BSI keine allgemeine Übergangsfrist vor. Betroffene Einrichtungen müssen Registrierung, Risikomanagement und Meldepflichten grundsätzlich seit dem 6. Dezember 2025 erfüllen.
Besonders wichtige und wichtige Einrichtungen müssen sich nach § 33 Absatz 1 BSIG spätestens drei Monate nach ihrer Einordnung beim BSI registrieren. Der Prozess ist zweistufig: zuerst das Nutzerkonto „Mein Unternehmenskonto“ mit ELSTER-Organisationszertifikat, dann das BSI-Portal. Die Registrierung kritischer Anlagen selbst läuft künftig über § 8 KRITISDachG. Bis die Rechtsverordnung in Kraft ist, gelten dafür die bisherigen Regeln fort (§ 66 BSIG). Für KRITIS-Betreiber hat sich der Nachweiszyklus gegenüber dem BSI von zwei auf drei Jahre verlängert. Das BSI hat die Betreiber am 8. Dezember 2025 individuell über ihre neuen Nachweisfristen informiert.
Erhebliche Sicherheitsvorfälle meldet eine Einrichtung nach § 32 Absatz 1 BSIG gestuft: eine frühe Erstmeldung binnen 24 Stunden, eine Meldung mit erster Bewertung binnen 72 Stunden und eine Abschlussmeldung spätestens einen Monat danach. Dauert der Vorfall noch an, tritt eine Fortschrittsmeldung an die Stelle der Abschlussmeldung. KRITIS-Betreiber geben zusätzlich an, welche Anlage und welche kritische Dienstleistung betroffen sind.
Nach § 38 BSIG muss die Geschäftsleitung die Risikomanagementmaßnahmen umsetzen, überwachen und regelmäßig an Schulungen teilnehmen. Auch hier haftet sie der Einrichtung nach Gesellschaftsrecht. Die Bußgelder liegen deutlich höher als im Dachgesetz. Für besonders wichtige Einrichtungen sind bis zu zehn Millionen Euro möglich, bei einem Gesamtumsatz von mehr als 500 Millionen Euro bis zu zwei Prozent des weltweiten Umsatzes (§ 65 BSIG).
| Pflicht | KRITIS-Dachgesetz (physisch) | BSI-Gesetz (Cyber) |
|---|---|---|
| In Kraft seit | 17.03.2026 | 06.12.2025 |
| Behörde | BBK und sektorale Fachbehörden | BSI |
| Registrierung | 3 Monate nach Einstufung (§ 8), Verordnung ausstehend | 3 Monate nach Einordnung (§ 33) |
| Analyse | Risikoanalyse nach 9 Monaten, mindestens alle 4 Jahre (§ 12) | Risikomanagement (§ 30), KRITIS-Nachweis alle 3 Jahre |
| Maßnahmen | Resilienzplan nach 10 Monaten (§ 13) | Risikomanagementmaßnahmen ab Inkrafttreten |
| Meldung | 24 Stunden, Bericht nach 1 Monat (§ 18) | 24 Stunden, 72 Stunden, Abschluss nach 1 Monat (§ 32) |
| Geschäftsleitung | Umsetzungspflicht, Haftung (§ 20) | Umsetzung, Überwachung, Schulung, Haftung (§ 38) |
| Höchstes Bußgeld | 1 Mio. Euro (§ 24) | 10 Mio. Euro oder 2 % des Umsatzes (§ 65) |
Beide Regime greifen ineinander. Ein Brand im Serverraum kann zugleich ein physischer Vorfall nach dem Dachgesetz und ein erheblicher Sicherheitsvorfall nach dem BSIG sein. Deshalb gibt es die gemeinsame Meldestelle. Nach § 16 KRITISDachG kann die zuständige Behörde zudem Teile der BSIG-Nachweise über das BBK beim BSI anfordern, um Doppelarbeit zu vermeiden.
Warum der Gesetzgeber den physischen Schutz eigens regelt, zeigt ein Fall aus Berlin. Am 9. September 2025 fiel im Berliner Südosten großflächig der Strom aus, nachdem zwei Freileitungsendmasten gebrannt hatten. Nach Angaben von Stromnetz Berlin waren rund 50.000 Kundinnen und Kunden betroffen, die Polizei ging von einem Brandanschlag aus. So wird der Fall in der Bundestagsdrucksache 21/2067 wiedergegeben. Ein Angriff auf wenige Quadratmeter Infrastruktur reichte, um ganze Stadtteile vom Netz zu trennen.
§ 13 Absatz 3 KRITISDachG nennt Beispiele, was zu angemessenem Schutz gehören kann. Für den Schutz von Liegenschaften und Anlagen sind das:
Zwei Punkte werden oft übersehen. Erstens verlangt § 13 Absatz 3 Nummer 5 ein angemessenes Sicherheitsmanagement für Mitarbeitende, ausdrücklich einschließlich des Personals externer Dienstleister. Wer Bewachung, Reinigung oder Wartung vergibt, muss diese Kräfte also in sein Schutzkonzept einbeziehen. Zweitens fordert Nummer 6, das Personal durch Informationen, Schulungen und Übungen mit den Maßnahmen vertraut zu machen. Ein Resilienzplan, den nur die Sicherheitsabteilung kennt, erfüllt diese Anforderung nicht.
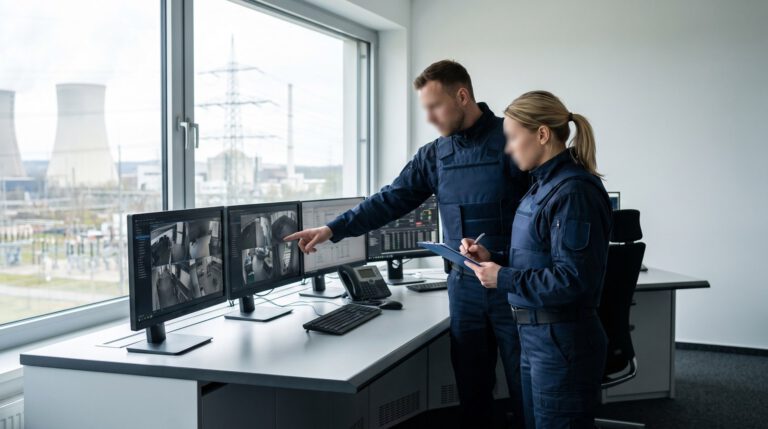
In der Praxis bewährt sich eine abgestufte Zonierung: Außengelände, Gebäudehülle, Betriebsbereiche und besonders sensible Räume wie Leitwarten. Für jede Zone lassen sich Zutrittsberechtigung, Detektion und Reaktionszeit festlegen. Zugangskontrollen an Toren und Empfang, Streifen auf dem Gelände und ein ständiger Werkschutz an großen Standorten sind typische organisatorische Bausteine. Welche Kombination für eine Anlage verhältnismäßig ist, ergibt sich aus der Risikoanalyse nach § 12, nicht aus einer pauschalen Liste. Einen Überblick über Leistungen für Betreiber gibt die Seite zum Schutz kritischer Infrastrukturen.
Tipp: Dokumentieren Sie schon heute jede Schutzmaßnahme mit Begründung. § 17 KRITISDachG erlaubt, Risikoanalysen, Dokumente und Zertifikate aus anderen Pflichten oder freiwilliger Arbeit als Nachweis heranzuziehen. Was Sie jetzt sauber festhalten, sparen Sie später im Resilienzplan.
Dieser Beitrag ersetzt keine Rechtsberatung. Ob und ab wann eine konkrete Anlage unter das Dachgesetz fällt, entscheidet sich erst mit der Rechtsverordnung oder einer Einzelfallfeststellung des Bundesministeriums des Innern.
Das KRITIS-Dachgesetz ist am 17. März 2026 in Kraft getreten, einen Tag nach der Verkündung im Bundesgesetzblatt 2026 I Nr. 66. Die meisten Betreiberpflichten greifen aber erst nach Registrierung, die eine noch ausstehende Rechtsverordnung voraussetzt.
Nein, noch nicht. Laut BBK besteht derzeit keine Registrierungspflicht nach dem KRITIS-Dachgesetz, weil die Rechtsverordnung zur Bestimmung kritischer Anlagen noch abgestimmt wird. Danach gilt eine Frist von drei Monaten ab Einstufung.
Maßgeblich ist der Versorgungsgrad. Der gesetzliche Regelwert liegt bei 500.000 versorgten Einwohnern je Anlage. Konkrete Schwellenwerte je Sektor legt eine Rechtsverordnung fest, bis dahin gilt die BSI-Kritisverordnung weiter.
Nach dem BSI-Gesetz gelten 24 Stunden für die Erstmeldung, 72 Stunden für die Bewertung und ein Monat für die Abschlussmeldung. Nach dem Dachgesetz sind physische Vorfälle binnen 24 Stunden zu melden, ein Bericht folgt nach einem Monat.
Ja. § 20 KRITISDachG und § 38 BSIG verpflichten die Geschäftsleitung, die Maßnahmen umzusetzen und sicherzustellen. Bei schuldhafter Pflichtverletzung haftet sie der Einrichtung nach den Regeln des jeweiligen Gesellschaftsrechts.
Das KRITIS-Dachgesetz verlangt in § 13 einen angemessenen physischen Schutz und nennt Objektschutz, Umgebungsüberwachung, Detektion und Zugangskontrollen als mögliche Maßnahmen. Welche davon nötig sind, ergibt sich aus der eigenen Risikoanalyse.
Wir stehen für alle Anliegen zur Verfügung und freuen uns darauf, Sie beraten zu dürfen. Kontaktieren Sie uns gerne - per Anruf, Mail, oder Kontaktformular.
KRITIS-Schutz ruht seit 2026 auf zwei Gesetzen: Das KRITIS-Dachgesetz regelt seit dem 17. März 2026 die physische Resilienz kritischer Anlagen, das BSI-Gesetz in der Fassung des N
Auf dem Berliner Messegelände übernimmt die Messe Berlin nur die allgemeine Hallenaufsicht. Für den einzelnen Stand ist der Aussteller verantwortlich, und Standwachen darf nur e
Eine Notruf- und Serviceleitstelle nimmt Alarme aus Einbruch-, Überfall- oder Brandmeldeanlagen entgegen, bewertet sie und löst die vereinbarten Maßnahmen aus. Die DIN EN 50518
Nehmen Sie Kontakt auf.
Wir freuen uns darauf, Sie beraten zu dürfen. Kontaktieren Sie uns gerne - per Anruf, Mail, oder Kontaktformular.
Rufen Sie uns an: 0334 3816 6436